Vem ansvarar för säkerheten när skalskyddet blir digitalt?
Publicerad: september 23, 2026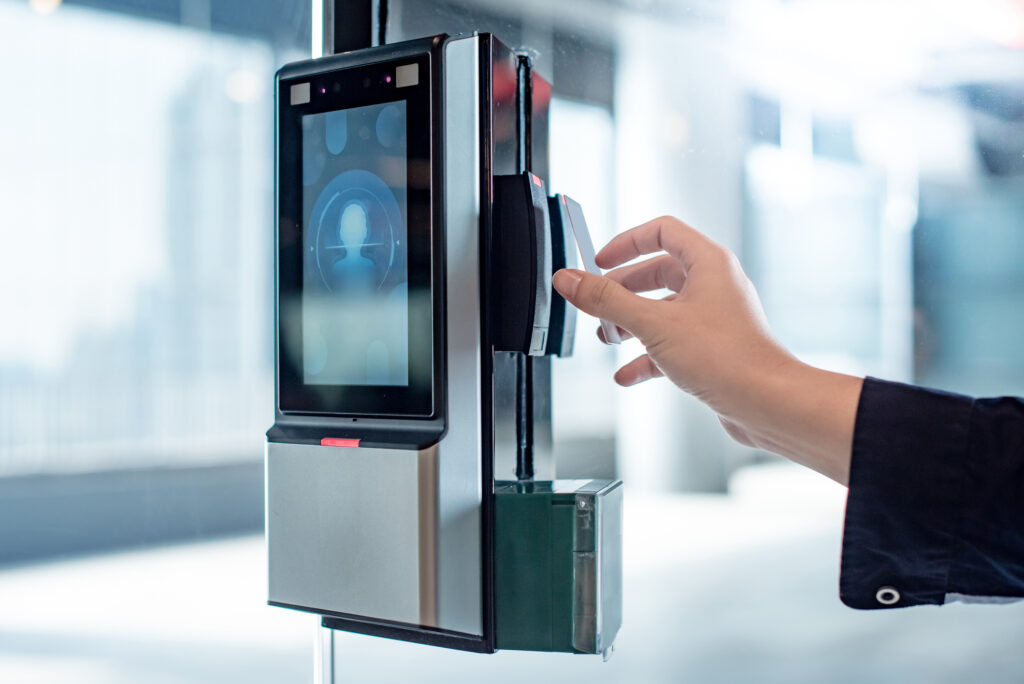
Larmet ni köpte för att skydda lokalen är inte längre bara ett larm. Kameran är uppkopplad, passersystem administreras digitalt och uppkopplade lås* kan öppnas på distans. När säkerhetssystemen kopplas upp uppstår nya utmaningar. Här får ni råd om hur systemen kan hanteras säkrare och de viktigaste frågorna att ställa.
* Uppkopplade lås väcker särskilda frågor om provning, certifiering och säkerhetsklass. Det återkommer vi till i en separat artikel.
Skyddet kan bli en angreppsväg
Moderna larm-, kamera-, lås- och passersystem är ofta nätverksanslutna och möjliga att administrera på distans. Det gör systemen enklare att hantera, samtidigt uppstår nya risker och angreppsytor.
Om obehöriga får åtkomst till ett passersystem kan det få direkta fysiska konsekvenser. En sårbar kamera eller annan uppkopplad enhet kan också bli en väg in till andra delar av verksamhetens it-miljö, särskilt om systemen finns på samma nätverk.
Ett system byggt för att skydda verksamheten kan med andra ord bli den svagaste länken.
Vem ansvarar för systemen?
Utmaningen ligger ofta i organisationen. Skalskyddet kan vara upphandlat av säkerhetsfunktionen eller fastighetssidan och driftas av en extern installatör. Men systemen kan ibland saknas i verksamhetens samlade bild över it-miljön.
Då uppstår en enkel men viktig fråga: vem ansvarar för säkerhetsuppdateringar, behörigheter och leverantörens fjärråtkomst?
Installatören kan utföra arbetet eller sköta tekniken, men ansvaret behöver ligga hos en namngiven funktion i den egna organisationen.
Separera systemen från resten av nätverket
Nätverkssegmentering är en viktig del av skyddet. Det innebär att olika system placeras i separata delar av nätverket, så att en angripare inte automatiskt får tillgång till hela it-miljön om en enskild enhet utsätts.
Behöver övervakningskameran verkligen kunna kommunicera med samma nätverk där säkerhetskopior av kritiska filer förvaras? Behöver en uppkopplad enhet gå att nå utanför företagets nätverk, eller räcker det att den kan konfigureras lokalt? Det är exempelvis sällan nödvändigt att kunna skriva ut hemifrån på en skrivare som står på kontoret.
Grundprincipen är att varje system endast ska ha tillgång till de nätverk, funktioner och uppgifter som det faktiskt behöver.
Planera för hela systemets livslängd
Larm, kameror och passersystem används ofta under många år. Tillverkarens säkerhetsuppdateringar kan däremot upphöra tidigare. Systemet kan alltså fortsätta att fungera, men bli alltmer sårbart för nya angrepp.
EU cyberresiliensförordning, Cyber Resilience Act, förändrar förutsättningarna och ställer nya krav på uppkopplade produkter. Tillverkare ska bland annat ange en supportperiod och hantera sårbarheter under produktens livscykel.
Andreas Elvstam Cantner, Security Engineer på Yale EMEIA, ser positivt på utvecklingen men betonar att reglerna inte räcker i sig.
– Nya EU-krav på tillverkare är ett viktigt steg i rätt riktning för att öka säkerheten för produkterna som säljs, men ett säkert system kan fortfarande bli en sårbarhet om det införs på fel sätt. Uppkopplade larm-, kamera- och passersystem behöver därför hanteras som verksamhetskritiska IT-system, med tydligt ansvar, segmenterade nätverk och kontrollerad åtkomst, säger han.
Förordningens huvudsakliga krav börjar tillämpas den 11 december 2027, medan rapporteringskrav för vissa sårbarheter och incidenter gäller från den 11 september 2026.
Vid en upphandling behöver ni därför väga in både hur länge systemet ska användas och hur länge leverantören lovar att hålla det säkert. Men det handlar inte bara om produkten. Relationen till leverantören, och leverantörens förmåga att hantera sårbarheter och skydda sin åtkomst till era system över tid, är minst lika viktig.
– I slutändan spelar det mindre roll hur motståndskraftigt ett dörrlås är mot fysiska angrepp om den enklaste vägen in går via leverantören, säger Andreas Elvstam Cantner.
Den långsiktiga relationen till leverantören behöver därför vara en del av säkerhetsbedömningen. Ta reda på hur leverantören arbetar med säkerhetsuppdateringar, incidenter och fjärråtkomst, och vad som händer den dag produkten inte längre får stöd.
När IT-avdelningen är en person – eller ingen
I ett mindre företag finns ofta ingen särskild IT- eller säkerhetsfunktion. Den som sköter ekonomin, lokalen eller administrationen kan också vara den som beställer larmet och lägger till nya användare i passersystemet. Den tekniska driften kan samtidigt ligga hos en extern leverantör.
Det behöver inte vara ett problem. Men någon behöver ändå ha koll på helheten.
Bestäm vem som ansvarar för systemen, även om uppgiften ligger hos en person eller delas med en extern IT- eller säkerhetsleverantör. Se också till att det är tydligt vem som får lägga till och ta bort användare, ändra inställningar och ge leverantören fjärråtkomst.
För ett litet företag behöver säkerhetsarbetet inte vara omfattande. Börja med att ha koll på vilka system ni har, vem som kommer åt dem och vem ni ska kontakta när något behöver uppdateras eller när något går fel.
När en medarbetare slutar är det särskilt viktigt att behörigheter till larm, passersystem, kameror och eventuella appar tas bort. Samma sak gäller externa personer som inte längre behöver åtkomst.
Fysiskt och digitalt skydd hör ihop
När ni väljer en säkerhetsprodukt är det viktigt att kontrollera vad den är provad och certifierad för. En produkt som uppfyller krav på fysiskt skydd är inte nödvändigtvis prövad för alla uppkopplade funktioner eller för den miljö där den ska användas. Be därför leverantören redovisa vilken norm produkten är certifierad mot, vilka funktioner som omfattas och om uppkopplingen påverkar produktens klassning eller om installationen uppfyller ställda krav.
Det finns normer som ger stöd för båda delarna av säkerhetsarbetet. Våra normer för skal- och inbrottsskydd beskriver krav på det fysiska skyddet. SSF 1101 Cybersäkerhet Basnivå beskriver grundläggande krav på cybersäkerhet och hjälper små och medelstora organisationer att uppnå dem.
Certifierade produkter och giltiga certifikat kan sökas hos Svensk Certifiering Norden, SCAB, Svensk Brand- och Säkerhetscertifiering, SBSC och RISE.
På denna sida har vi även samlat mer information om certifieringsorgan.
Sammanfattning
Ett säkerhetssystem kan ge ett bra fysiskt skydd men samtidigt utgöra en digital sårbarhet om behörigheter, uppdateringar, nätverksanslutningar eller fjärråtkomst inte hanteras på ett säkert sätt. Det fysiska och digitala skyddet behöver därför planeras och följas upp som en helhet.
7 frågor att börja med
Ta reda på:
- om lås, larm, kameror och passersystem finns med i kartläggningen av er it-miljö
- vilken norm produkterna är certifierade mot och vad certifieringen omfattar
- vem som beslutar om och följer upp behörigheter
- vem som ansvarar för säkerhetsuppdateringar
- hur leverantörens fjärråtkomst är begränsad och kontrollerad
- om systemen är separerade från verksamhetens övriga nätverk
- hur länge leverantören ger säkerhetssupport och vad som händer när stödet upphör.
Vill ni få en bild av företagets cybersäkerhet?
Gör vårt självskattningstest för företag på Säkerhetskollen. Resultatet visar vilka delar av säkerhetsarbetet ni kan behöva fördjupa.